程式漏洞被發現後,影響70%的網站遭到駭客攻擊的事件激增。
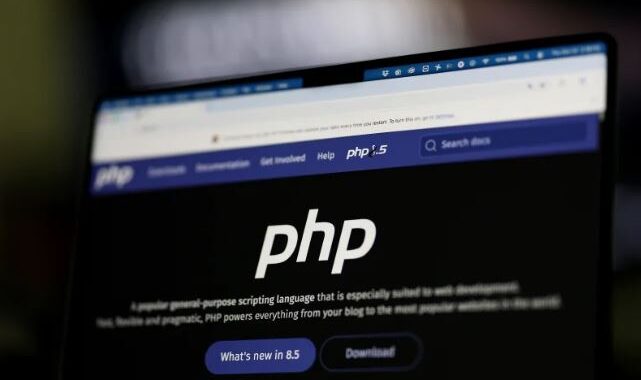
程式漏洞被發現後,影響70%的網站遭到駭客攻擊的事件激增。
幾個月前,人工智慧(AI)引發全球恐慌,原因是自主代理被發現作弊通過評估,並試圖掩蓋事實,這就是後來被稱為「擁抱臉駭客事件」(Hugging Face hack)的案例。
本週,人工智慧和駭客攻擊再次成為焦點,因為人工智慧技術被認為有助於阻止全球網路安全危機。
網路安全公司 Wiz Research 利用 OpenAI 的技術,於週三宣佈在一種用於運行全球約 70% 網站的電腦程式語言中發現了安全漏洞。
OpenAI 稱該漏洞是「近年來最具影響力的漏洞之一」。 Wiz Research 警告稱,該漏洞「一旦被成功利用,攻擊者將能夠控制受影響的伺服器,竊取敏感數據,並篡改其上運行的網站」。
從英國到日本,各國企業和政府都在爭分奪秒地採取措施,防止駭客利用這些漏洞。
這些漏洞是在一種名為 PHP(超文本預處理器)的主要程式語言中發現的。 Wiz Research稱PHP為“互聯網的脊梁”,並表示自1990年代以來,這項技術一直是互聯網的基石。
該公司表示:「這些發現是PHP中發現的最嚴重的漏洞之一,甚至可以說是軟體史上最嚴重的漏洞之一。」該公司還補充說,在公開披露漏洞之前,團隊一直在努力開發解決方案,現在網站可以使用該方案來保護自身安全。
隨著各國爭相防範網路攻擊,過去幾天裡,許多網站和頁面被迫下線。美國國家安全局警告使用PHP的機構,在未來幾週內「保持高度警惕」。英國國家網路安全中心呼籲各機構“立即採取行動”,將其網站更新到最新的修復或修補程式版本。
本週,數十個英國和芬蘭政府服務被迫下線。在法國,許多地方政府網站也曾短暫關閉。中國工業和資訊化部敦促各單位審查安全漏洞。
在日本,首相高市早苗發出“緊急呼籲,要求所有人採取行動”,並補充道:“如果難以迅速應用修復補丁,暫時關閉網站等措施可以被視為降低風險的有效方法。”
網路安全公司 CloudFlare 的負責人馬修普林斯表示,該公司在漏洞被發現後的前 45 分鐘內就發現了數萬次利用漏洞的嘗試。普林斯週四表示,現在這個數字已經達到數百萬。
Wiz Research 表示,PHP 的這些漏洞已經存在了幾十年。
該機構表示:「但要證明這些漏洞可以被利用,需要極其複雜的一系列步驟,這幾乎是人類研究人員實際能夠達到的極限。」人工智慧模型“大大降低了這一門檻,將一個長期存在的漏洞變成了可利用的漏洞。”